SMTP de Gmail: puertos, TLS y autenticación
Ver imagen del artículo
Gmail puede servir para enviar correo desde un cliente o una aplicación compatible. Lo que ha cambiado desde la publicación de esta nota es la autenticación: no des por hecho que podrás usar la contraseña normal de la cuenta en un formulario SMTP.
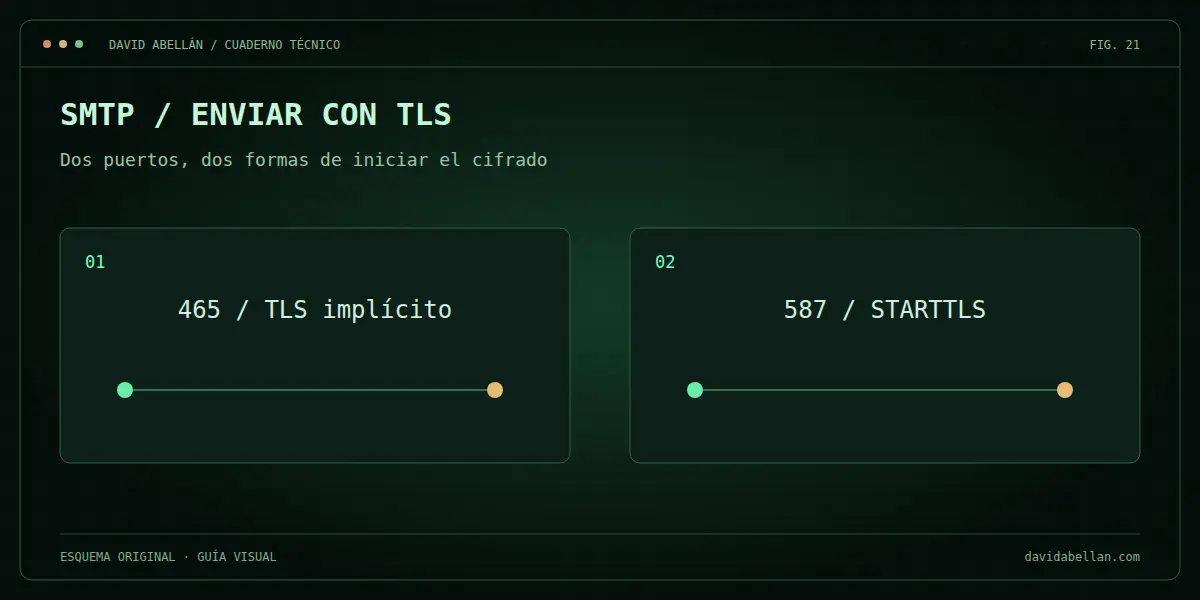
Servidor y conexión
| Ajuste | Valor |
|---|---|
| Servidor | smtp.gmail.com |
| Puerto con TLS implícito | 465 |
| Puerto con STARTTLS | 587 |
| Usuario | Dirección de correo completa |
| Autenticación | OAuth o método permitido para esa cuenta |
Elige el tipo de cifrado correspondiente al puerto; no marques SSL y STARTTLS como si fueran intercambiables.
Contraseñas de aplicación
Cuando la cuenta lo permite, una contraseña de aplicación exige verificación en dos pasos y se genera para ese uso. Puede no estar disponible por políticas de la organización o por la configuración de seguridad de la cuenta. Si la herramienta soporta OAuth, sigue su flujo de autorización.
Guarda la credencial fuera del código público y no la incluyas en capturas ni registros. Revócala cuando dejes de utilizar la integración.
Probar el envío completo
Envía un mensaje de prueba a un buzón que controles y comprueba remitente, respuesta y recepción. Una conexión SMTP correcta no garantiza que el mensaje llegue a la bandeja de entrada. Gmail tampoco es un servicio sin límites para envíos masivos.
Referencias: contraseñas de aplicación y opciones de envío SMTP de Google.
$ tail -f comentarios.log
La conversación empieza aquí
Escribir un comentario ↓[esperando] 0 mensajes en el hilo
Nadie ha escrito todavía. Si lo has probado en tu máquina, cuenta qué te salió: otra versión u otro resultado también ayudan.