NoisyTCP CVE-2026-99288: ¿tiene tu kernel el arreglo?
Ver imagen del artículo
[EN CORTO] NoisyTCP (CVE-2026-99288) puede tumbar un servidor Linux con una carrera en el kernel al procesar tráfico TCP. Ubuntu 24.04 sigue sin parche: su ficha lo da por vulnerable. Debian 12 y 13 ya lo corrigieron. Puedes comprobar tu kernel con apt-get changelog, sin instalar nada.
El investigador Hyunwoo Kim publicó el 16 de noviembre de 2026 (hora de Japón) un aviso en la lista oss-security sobre un fallo del kernel de Linux al buscar sockets TCP. Lo bautizó NoisyTCP y tiene su repositorio. Los estados de distribución salen de las fichas de Ubuntu y Debian, leídas el 17 de noviembre.
Esto es una guía Probada y Revisada. Lo Probado lo ejecuté el 17 de noviembre en Ubuntu 24.04 y es solo la comprobación del kernel y un ensayo con un parámetro de red. Todo lo demás es Revisado, no ejecutado (así distingo ambas cosas).
Aviso: no he reproducido el fallo ni lo vas a hacer tú aquí. Reproducirlo en una máquina real provoca un pánico del kernel. Todo lo de abajo es de solo lectura, salvo un ensayo dentro de un espacio de red desechable.
¿Qué es NoisyTCP y a quién afecta?
Según el aviso, el kernel busca los sockets establecidos en una tabla hash sin bloqueos, y esos objetos se reutilizan rápido. Si una conexión a medio abrir se reutiliza justo mientras otro núcleo la consulta, el kernel acaba con un puntero nulo y se cae: un pánico.
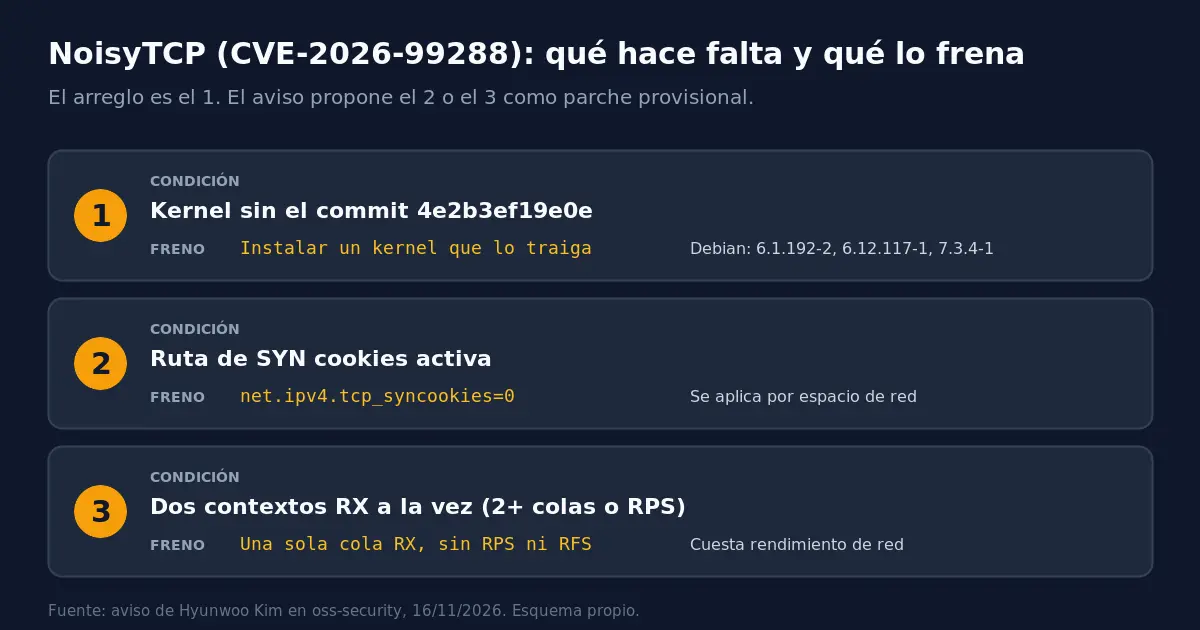
Una segunda variante podría dar un uso tras liberación, pero el autor la describe como difícil. Fechas y condiciones, según el aviso:
- Entró con el commit
079096f103fa, del 3 de octubre de 2015. - El arreglo es
4e2b3ef19e0e(«inet: reject unhashed sockets during established lookups»), del 3 de noviembre de 2026. - Hacen falta dos contextos de recepción a la vez: dos o más colas RX en la tarjeta, o RPS activado.
Los tiempos son del autor, no míos: entre 5 segundos y 2 minutos en máquinas virtuales KVM, y unas 14 horas en un servidor físico tranquilo con 8 colas RX. Afecta a cualquier servicio que escuche TCP plano, como nginx, Apache o SSH.
¿Tiene mi kernel el arreglo?
Estado de cada distribución según sus fichas del 17 de noviembre:
- Ubuntu lo da por vulnerable, es decir, sin parche publicado, en noble (la 24.04) y también en resolute (26.04), jammy, focal, bionic y xenial. Tampoco lo traen aún los kernels de nube de noble (AWS, Azure y GCP).
- Debian sí tiene versión corregida: 6.1.192-2 en bookworm (aviso DLA-4906-1) y 6.12.117-1 en trixie (DSA-6628-1). La DLA-4906-1 cita 6.1.192-1 en su tabla y la ficha del tracker dice -2; me quedo con la del tracker.
- Upstream, el arreglo es el commit
4e2b3ef19e0e; Debian ya lo trae en unstable con la 7.3.4-1.
Para saber qué lleva el kernel que tienes instalado, mira su changelog sin instalar nada:
apt-get changelog "linux-modules-$(uname -r)" \
  | grep -c -E 'CVE-2026-99288|reject unhashed sockets'
Por qué: el changelog del paquete lista los CVE que cada versión arregla. Un 0 significa que esa versión no lo menciona; un número mayor, que sí. En el último kernel de noble publicado en updates (23 de octubre) me dio 0, lo que cuadra con el «needed» de Ubuntu. Solo mira la versión instalada.
¿Cumple mi servidor las condiciones?
Escribí un script de solo lectura. Cuenta las colas RX por interfaz, mira si RPS está activo, lee el valor de SYN cookies y busca el arreglo en el changelog. Acepta una raíz alternativa como argumento, para probarlo contra un árbol de ejemplo.
#!/bin/bash
# Solo lectura. Uso: noisytcp-check.sh [RAIZ] [FICHERO_CHANGELOG]
R="${1:-}"; CL="${2:-}"
echo "== SYN cookies"
echo "tcp_syncookies=$(cat "$R/proc/sys/net/ipv4/tcp_syncookies" 2>/dev/null)"
echo "== colas RX y RPS por interfaz"
for d in "$R"/sys/class/net/*; do
  n=$(basename "$d"); [ "$n" = lo ] && continue
  q=$(ls "$d/queues" 2>/dev/null | grep -c '^rx-')
  r=$(cat "$d"/queues/rx-*/rps_cpus 2>/dev/null | tr -d '0,\n')
  echo "$n colas_rx=$q rps=$([ -n "$r" ] && echo si || echo no)"
done
echo "== changelog del kernel"
if [ -n "$CL" ]; then n=$(grep -c -E 'CVE-2026-99288|reject unhashed sockets' "$CL")
else n=$(apt-get changelog "linux-modules-$(uname -r)" 2>/dev/null | grep -c -E 'CVE-2026-99288|reject unhashed sockets'); fi
echo "menciones del arreglo: $n"
No publico lo que devuelve mi servidor. Para validar la lógica lo pasé por un árbol de ejemplo: una interfaz con 2 colas y RPS apagado, otra con 1 cola y RPS encendido, y un changelog con una línea del arreglo. Esto devolvió el 17 de noviembre:
== SYN cookies
tcp_syncookies=1
== colas RX y RPS por interfaz
eth0 colas_rx=2 rps=no
eth1 colas_rx=1 rps=si
== changelog del kernel
menciones del arreglo: 1
Cómo se lee: eth0 tiene dos colas, así que cumple la condición de los dos contextos. eth1 tiene una cola pero RPS activo, y también la cumple. Si tus interfaces reales muestran colas_rx=1 y rps=no, esa condición no se da. Un 1 en el changelog indica que tu kernel ya trae el arreglo.
¿Qué hago mientras Ubuntu no saca el parche?
El aviso propone dos mitigaciones provisionales, cada una con su coste:
net.ipv4.tcp_syncookies=0: quita la ruta afectada, pero reduce la protección frente a inundaciones de SYN. Se aplica por espacio de red.- Dejar una sola cola RX con RPS y RFS apagados: evita los dos contextos, pero cuesta rendimiento de red.
La segunda no la he probado. La primera solo la he ensayado en un espacio de red desechable, para ver que el parámetro es por espacio y no toca el servidor:
sudo unshare -n sh -c 'sysctl -n net.ipv4.tcp_syncookies; sysctl -w net.ipv4.tcp_syncookies=0; sysctl -n net.ipv4.tcp_syncookies'
sysctl -n net.ipv4.tcp_syncookies
Por qué: unshare -n crea un espacio de red nuevo que desaparece al terminar el comando. Dentro, el valor empezó en 1, pasó a 0 tras cambiarlo y, ya fuera, el del sistema seguía con el que tenía. Así comprobé que el cambio es por espacio. Solo he visto el valor, no el efecto sobre el fallo.
Vuelta atrás. Si aplicas la mitigación en tu máquina, para deshacerla usa sudo sysctl -w net.ipv4.tcp_syncookies=1 y borra la línea de /etc/sysctl.d/ si la guardaste. Para el ensayo de arriba no hay nada que deshacer: el espacio de red se destruye solo.
Lo que no he probado
No he reproducido el pánico, ni he medido los tiempos del aviso, ni he probado la mitigación de las colas RX o RPS. Tampoco he instalado ningún kernel ni mirado Red Hat, Fedora o SUSE. Los estados de Ubuntu y Debian son los de las fichas del 17 de noviembre y pueden haber cambiado.
Mi opinión
Ubuntu le pone prioridad media, y el propio autor cuenta unas 14 horas en un servidor físico tranquilo. Aun así, que en una VM tarde entre 5 segundos y 2 minutos no es un detalle menor. Yo pondría el kernel de Ubuntu al principio de mi lista cuando salga.
Antes de tocar SYN cookies, ten presente que este fallo es otro distinto del de la regla de nftables (CVE-2026-98432) que probé hace poco, y no se arregla con lo mismo. Otras guías mías sobre el kernel:
- Bloquear algif_aead, para controlar qué carga el kernel.
- vGhost, otro fallo sin arreglo en Ubuntu.
- SSHole, donde usé este mismo método de comprobar condiciones.
Foto de cabecera: cables de red en un bastidor de Wikimedia, de RobH, con licencia CC BY-SA 3.0, en Wikimedia Commons.
David Abellán
$ tail -f comentarios.log
La conversación empieza aquí
Escribir un comentario ↓[esperando] 0 mensajes en el hilo
Nadie ha escrito todavía. Si lo has probado en tu máquina, cuenta qué te salió: otra versión u otro resultado también ayudan.