Ubuntu bloqueó algif_aead: lo que ese bloqueo no tapa
Ver imagen del artículo
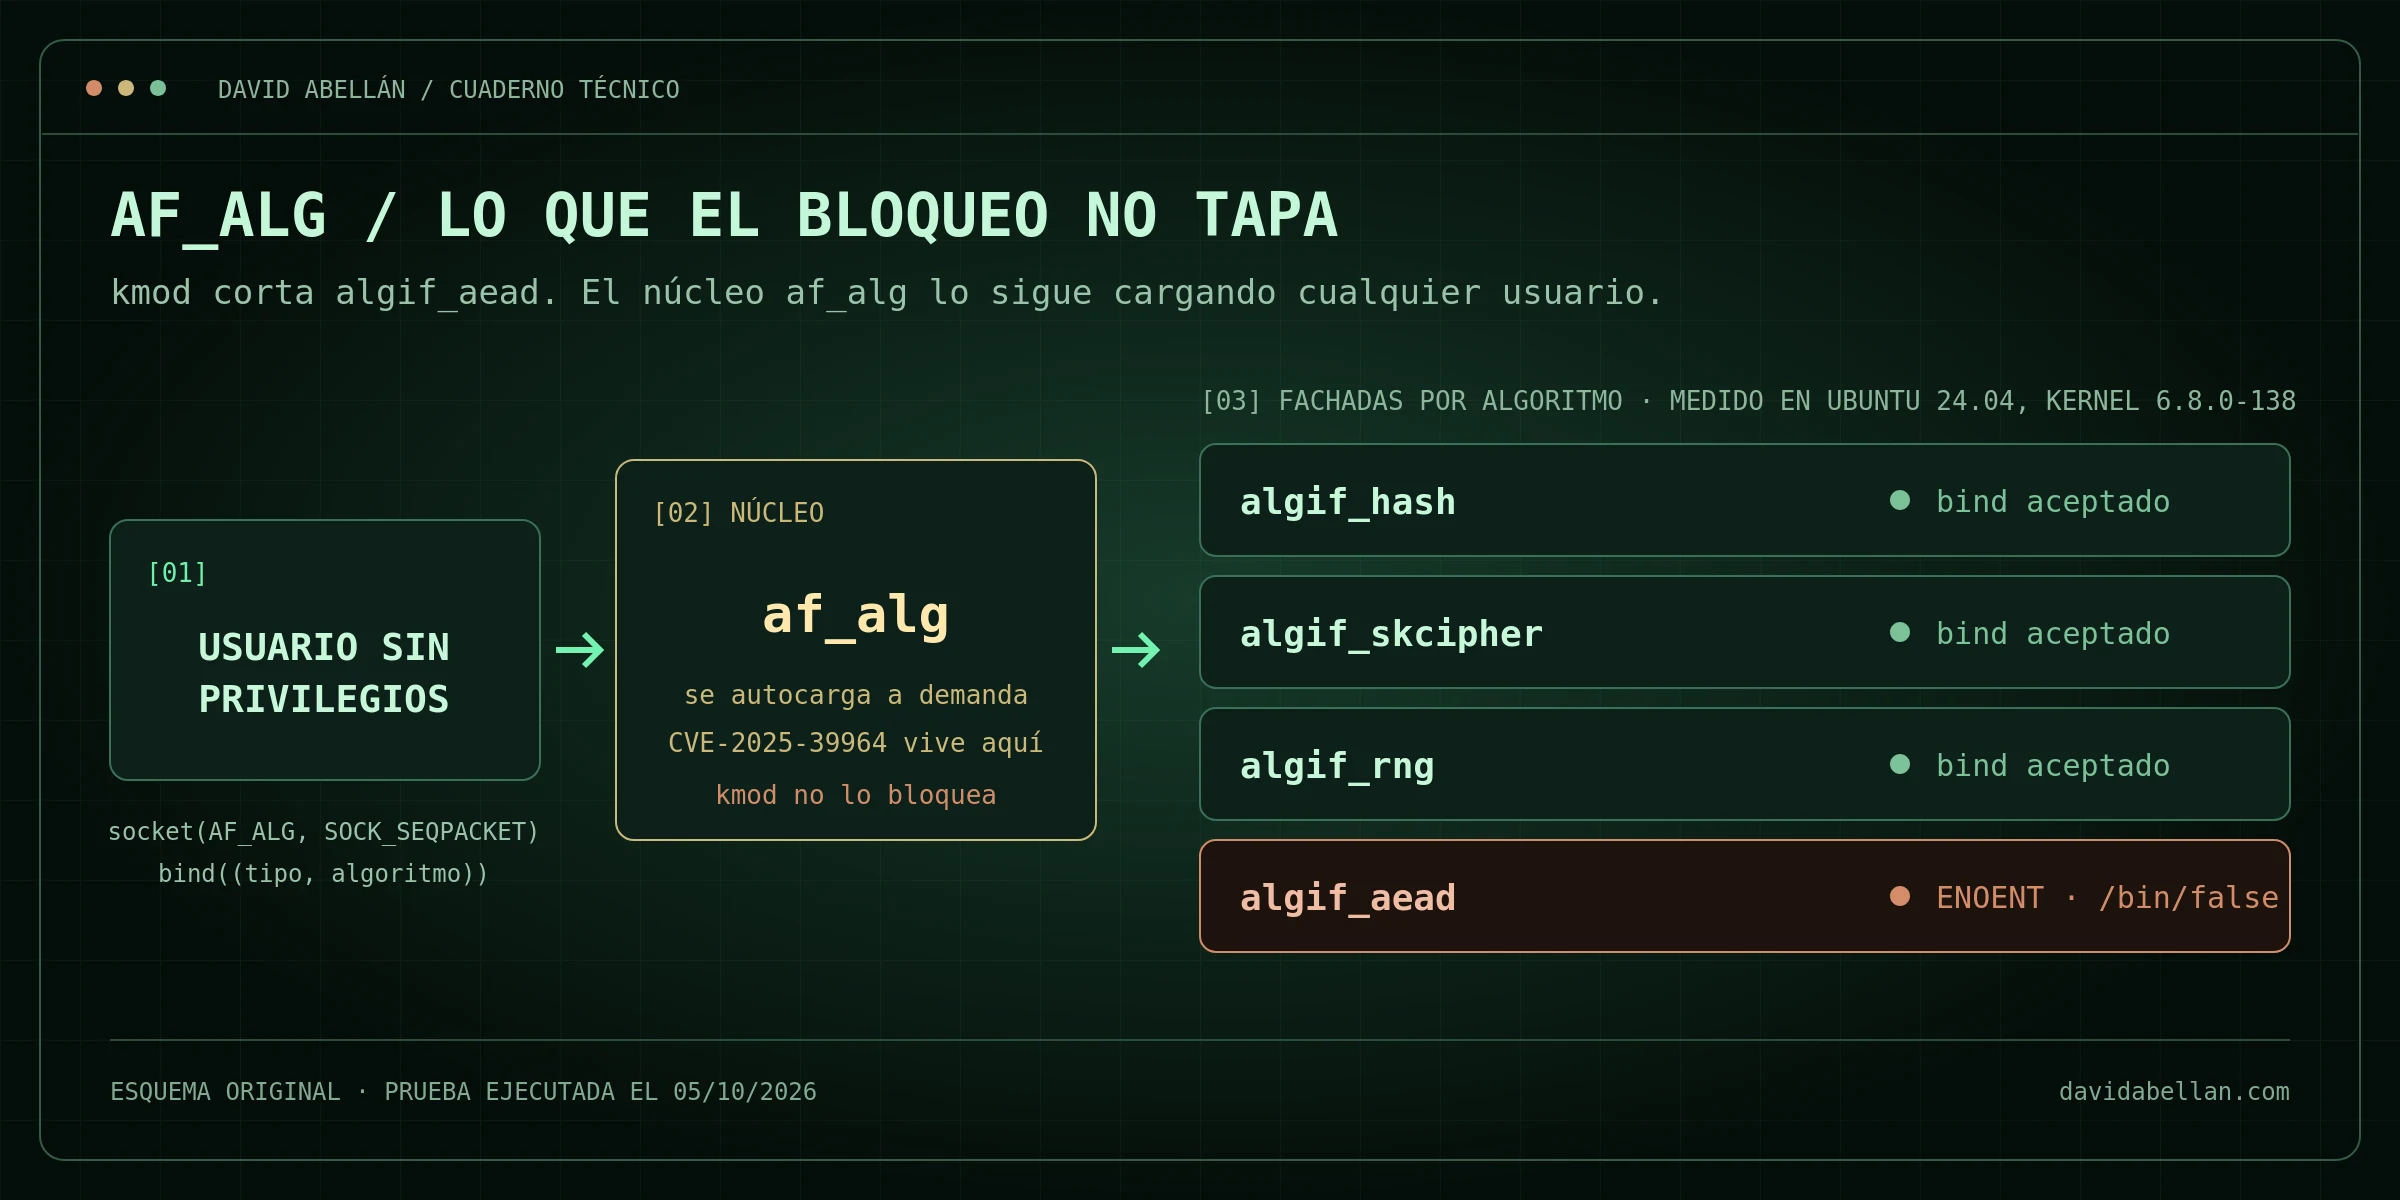
Abrí un socket AF_ALG en el servidor web para ver hasta dónde llega un usuario sin privilegios en la interfaz de criptografía del kernel. Tres de las cuatro pruebas pasaron. La de aead devolvió ENOENT, y eso no me lo esperaba: el algoritmo está en /proc/crypto y el módulo está en disco.
El culpable era un fichero de 264 bytes con fecha del 30 de abril de 2026. No lo puse yo: lo instaló una actualización de kmod, el paquete que gestiona módulos, no el del kernel. Lleva ahí cinco meses y yo no me había enterado.
Qué miré y en qué máquina
El servidor web de este sitio: Ubuntu 24.04.5 LTS sobre un Xeon E-2274G, arrancado con el kernel 6.8.0-138-generic. Todo lo que marco como Probado son comandos que ejecuté ahí el 5 de octubre de 2026. Lo que viene de avisos de Ubuntu, del registro de cambios del paquete o del catálogo de CISA va como Revisado.
No he cambiado ni un fichero de configuración. He cargado módulos que ya venían con el kernel instalado y los he vuelto a descargar al acabar. La diferencia entre las dos etiquetas está en cómo pruebo y reviso las guías.
[WARN] Abrir un socket AF_ALG carga módulos en el kernel en marcha. Es reversible con modprobe -r mientras nadie los esté usando, pero en una máquina de producción conviene saber que se va a dejar rastro en lsmod.
[INFO] Nada de lo que hay aquí explota una vulnerabilidad. Solo abre sockets, mira qué módulos aparecen y compara números de versión de paquete.
El parche llegó en kmod, no en el kernel
Lo primero que hice fue preguntar de quién era el fichero. Resulta que lo trae un paquete, y no cualquiera.
# Quien instalo el fichero, y que dice
dpkg -S /etc/modprobe.d/disable-algif_aead.conf
cat /etc/modprobe.d/disable-algif_aead.conf

# kmod: /etc/modprobe.d/disable-algif_aead.conf
# install algif_aead /bin/falseEl registro de cambios del paquete lo dice sin rodeos: «Disable loading of algif_aead module to mitigate CVE-2026-31431». Es Copy Fail, el fallo de escalada a root que se hizo público a finales de abril de 2026. Ubuntu publicó el aviso USN-8226-1 al día siguiente.
Lo que me parece la parte interesante: un kernel tarda días en construirse, probarse y desplegarse. Un fichero de texto en /etc/modprobe.d llega en la siguiente actualización de seguridad sin reiniciar nada. Canonical compró tiempo con el paquete equivocado a propósito.
Blacklisting the module isn’t sufficient, we need to do as below.
Comentario dentro del propio fichero de Ubuntu
Ese comentario tiene su gracia, y es correcto. Un blacklist solo evita la carga automática por detección de hardware: no impide que el kernel pida el módulo por su alias cuando alguien hace bind(). Por eso usan install ... /bin/false, que sustituye la orden de carga por un programa que siempre falla.
Qué carga af_alg sin que nadie lo pida
Escribí un guion de veinte líneas que abre un socket por cada tipo de la interfaz y asocia un algoritmo. No cifra nada. Lo ejecuté con mi usuario normal, sin sudo, con lsmod limpio antes de empezar.
import socket
AF_ALG = 38
for tipo, nombre in [("hash","sha256"), ("skcipher","cbc(aes)"),
                     ("aead","gcm(aes)"), ("rng","stdrng")]:
    s = socket.socket(AF_ALG, socket.SOCK_SEQPACKET, 0)
    try:
        s.bind((tipo, nombre))          # aqui es donde el kernel carga el modulo
        print(tipo, nombre, "OK")
    except OSError as e:
        print(tipo, nombre, "falla:", e)
    finally:
s.close()La salida fue esta, literal: hash sha256 OK, skcipher cbc(aes) OK, aead gcm(aes) falla: [Errno 2] No such file or directory, rng stdrng OK. Y en lsmod, después, cuatro módulos que antes no estaban.
af_alg, el núcleo común, con tres dependientes.algif_hash,algif_skcipheryalgif_rng, cargados a demanda.algif_aeadno aparece: ahí es donde muerde el fichero de Ubuntu.
Por si pensaba que esto solo pasa cuando alguien lo busca, probé algo cotidiano. Con lsmod otra vez limpio, lancé cryptsetup benchmark --cipher aes-xts-plain64. Midió 3.042,7 MiB/s de cifrado en este Xeon, y al terminar af_alg y algif_skcipher estaban cargados.
Por qué el bloqueo se queda corto
El 18 de septiembre de 2026 CISA metió tres fallos del kernel de Linux en su catálogo de vulnerabilidades explotadas, con fecha límite del 21 de septiembre para las agencias federales. Me bajé el catálogo en bruto para leerlo yo, no en una nota de prensa.
# El catalogo entero, en JSON, sin intermediarios
curl -s https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json \
  | python3 -c 'import json,sys; d=json.load(sys.stdin); print(d["catalogVersion"])'

# catalogVersion: 2026.10.04Uno de los tres es CVE-2025-39964. La ficha de CISA lo describe como una condición de carrera que permite escrituras simultáneas sobre el mismo socket AF_ALG, con los datos entremezclados y el estado interno del socket hecho un lío. Es decir: vive en af_alg, el núcleo común.
Ahí está el detalle que me hizo escribir esto. El fichero de kmod bloquea algif_aead y nada más. El módulo donde está este otro fallo lo sigue cargando cualquier usuario, como acabo de ver en mi propia máquina. Para ese hay que parchear el kernel, sin atajos.
Comprobar si tu kernel ya lo trae corregido
# Con que kernel estoy arrancado, y cual tengo instalado
uname -r
dpkg -l | awk '$2 ~ /^linux-image-generic/ {print $3}'

# Comparar con la version corregida que publica Ubuntu para noble
dpkg --compare-versions 6.8.0-138.138 ge 6.8.0-90.91 && echo "39964 corregido"
dpkg --compare-versions 6.8.0-138.138 ge 6.8.0-117.117 && echo "copy fail corregido"Las versiones corregidas para Ubuntu 24.04 son 6.8.0-90.91 para el fallo del catálogo de CISA y 6.8.0-117.117 para Copy Fail, según el rastreador de seguridad de Ubuntu. Las dos comparaciones me salieron ciertas, así que por ahí estoy cubierto.
Lo que no me gustó tanto: arranco con 6.8.0-138 y tengo instalado el 6.8.0-142. Hay un kernel esperando en el disco a que alguien reinicie. Está en mi checklist de seguridad de Ubuntu Server y aun así se me había pasado.
Vuelta atrás
# Descargar lo que cargo la prueba, de dependiente a nucleo
for m in algif_rng algif_skcipher algif_hash af_alg; do sudo modprobe -r $m; done
lsmod | grep -E 'algif|af_alg' # sin salida: como estabaEso lo ejecuté y funcionó: los cuatro salieron porque nadie los estaba usando. Si alguno tuviera el contador de usos por encima de cero, modprobe -r se niega, y lo correcto es dejarlo en paz hasta el siguiente reinicio.
Lo que no haría: borrar a mano el fichero de /etc/modprobe.d. Pertenece a kmod, así que la próxima actualización del paquete decide. Si algún día necesito algif_aead, el camino es esperar a que Ubuntu retire la mitigación, no pelearme con dpkg. Más guías de este estilo en el hub de Ubuntu y Linux.
Qué no he probado
- No he ejecutado ningún exploit, ni el de Copy Fail ni el del fallo de CISA. No voy a hacerlo en la máquina que sirve esta página.
- Solo he medido en Ubuntu 24.04 con kernel 6.8. En 22.04 y 20.04 el fichero también se instala, pero no lo he visto con mis ojos.
- Nada en ARM. Todo esto es x86_64.
- No he buscado qué servicios de este servidor usan
AF_ALGen caliente. Sé quecryptsetuplo usa porque lo he visto; del resto, ni idea.
Me quedo con una duda que no sé resolver desde aquí. El propio fichero dice que lo quitarán «once an updated kernel has been deployed». El kernel corregido es muy anterior al que yo arranco, que se compiló el 31 de julio.
Sospecho que ese fichero se queda años. Y que dentro de dos LTS alguien abrirá un socket aead, verá un ENOENT y tardará la misma tarde que yo en entender por qué.
Actualización del 2 de noviembre de 2026: con el CVE-2026-98432 pasa algo parecido, un kernel sin corregir y una mitigación a mano. La regla de Red Hat, que probé en un espacio de red aislado, está en esta otra entrada.
$ tail -f comentarios.log
La conversación empieza aquí
Escribir un comentario ↓[esperando] 0 mensajes en el hilo
Nadie ha escrito todavía. Si lo has probado en tu máquina, cuenta qué te salió: otra versión u otro resultado también ayudan.