Squid en Ubuntu: configurar un proxy sin dejarlo abierto
Ver imagen del artículo
Un proxy Squid puede ser útil para encaminar peticiones de clientes autorizados. Esta nota comenzó con Ubuntu 18.04; para instalarlo hoy, utiliza una versión de Ubuntu y un paquete de Squid mantenidos.
Empezar en local
Una escucha local, como 127.0.0.1:3128, permite probar sin publicar el proxy a toda la red. Comprueba la sintaxis con la herramienta de tu instalación antes de recargar el servicio:
sudo squid -k parse
El archivo de configuración suele ser /etc/squid/squid.conf, pero consulta la ruta utilizada por el paquete.
Las ACL son parte de la configuración
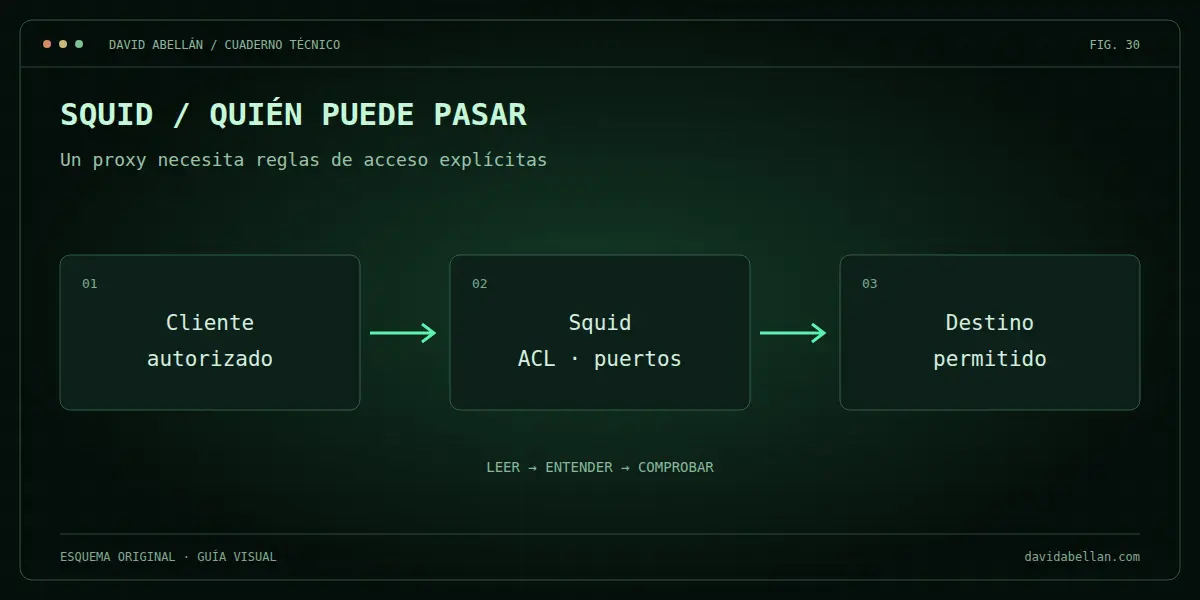
Conserva las restricciones de puertos y CONNECT y permite únicamente los clientes previstos. El orden de http_access importa: las reglas se evalúan en secuencia. Una autorización demasiado amplia colocada antes de una denegación puede dejar el proxy abierto.
No sustituyas el archivo completo por una lista mínima que borre protecciones. Prueba desde un cliente permitido y desde otro que deba quedar rechazado; ambas comprobaciones son necesarias.
El puerto 443 no activa TLS
Escribir http_port 443 cambia el número de puerto, no cifra por sí solo la conexión al proxy. Un túnel CONNECT hacia una web HTTPS y una conexión cifrada entre cliente y proxy son conceptos distintos.
Si necesitas acceso remoto, diseña la autenticación y la protección del transporte de forma explícita. No publiques un proxy sin restricciones para sortear un problema de conectividad.
Referencias: http_access y http_port en Squid.
Verificación y cierre del proxy
La prueba no consiste solo en navegar a través de Squid: confirma que una IP ajena no puede usarlo. Limita http_access a redes concretas, ejecuta squid -k parse antes de recargar y observa access.log durante una petición.
Si publicas una aplicación propia, valora Cloudflare Tunnel; para una máquina nueva aplica la lista de seguridad. Fuente: documentación oficial de http_access.
$ tail -f comentarios.log
La conversación empieza aquí
Escribir un comentario ↓[esperando] 0 mensajes en el hilo
Nadie ha escrito todavía. Si lo has probado en tu máquina, cuenta qué te salió: otra versión u otro resultado también ayudan.